

Google-ի հանրահայտ գաջեթում հայտնաբերվել է օգտատերերին գաղտնալսելու «անցք»
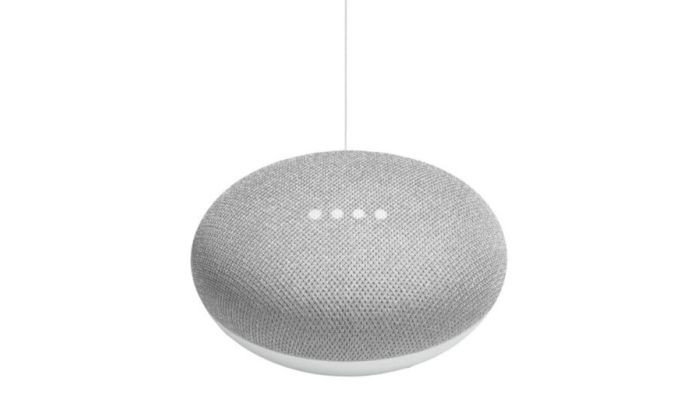 «Սպիտակ» հաքեր Մեթ Կունզը Google Home Mini-ում սխալ է հայտնաբերել, որը քիբերհարձակվողներին թույլ է տալիս օգտագործել խելացի բարձրախոս՝ գաջեթների սեփականատերերին գաղտնալսելու համար: Այս մասին հայտնում է Tweakers-ը։ Հետազոտողը պարզել է, որ երբ հայտնաբերվում է Wi-Fi մուտքի կետ, որին միացված է Google Home խելացի բարձրախոսը, հնարավոր է վերահսկել գաջեթը՝ առանց միանալու հենց այդ մուտքի կետին։ Դա անելու համար հարկավոր է Wi-Fi մուտքի կետի վրա նույնականացման գրոհ իրականացնել, որը կանջատի սյունակը ցանցից: Ավելին, օգտագործելով հատուկ ծրագիր, կարող եք Google Home-ում լրացուցիչ Google հաշիվ տեղադրել: Երբ օրինական օգտատերը նորից միացնում է սյունակը Wi-Fi-ին, և՛ սեփականատերը, և՛ հարձակվողը, ով լրացուցիչ հաշիվ է բացել, հասանելի կլինի դրա կառավարմանը: Ստանալով վերահսկողություն ուրիշի սյունակի վրա՝ հարձակվողը կարող է ստիպել նրան զանգել իր հեռախոսով: Երբ հարձակվողը վերցնում է հեռախոսը, նա կլսի այն ամենը, ինչ տեղի է ունենում կոտրված սյունակի շուրջ։ Այս դեպքում օրինական օգտվողը, ամենայն հավանականությամբ, ոչինչ չի նկատի։ Կունզեն հայտնաբերել է նկարագրված խոցելիությունը 2021 թվականի սկզբին և անմիջապես զեկուցել Google-ին։ ՏՏ կորպորացիան «սպիտակ գլխարկի» հաքերին վճարել է 107 500 դոլար պարգևավճար։ Այս պահին Google-ն արդեն ուղղել է սխալը, որը թույլ է տվել Kunze-ին հրապարակել իր մանրամասն նկարագրությունը։ |

«Ասիմետրիկ պայքարը Հայաստանի պարագայում ենթադրում է հենց պայքար քաղաքական տիրույթում». Հակոբ Բադալյան
66Երեկ, 23:48
«Եթե հաջողվի համաձայնության գալ, դա առաջին հերթին վերաբերվելու է «ազդեցության նոր գոտիների» գծմանը». Գարիկ Քեռյան
68Երեկ, 23:24
Նավթային բիծը մոտենում է ԱՄԷ-ի ափերին
125Երեկ, 23:18
«ԱԱԾ անունից մոլորեցրել են քաղաքացիներին և հափշտակել ավելի քան 1 մլրդ դրամ»․ ՔԿ (տեսանյութ)
101Երեկ, 22:54
Երևան-Կապան-Երևան թռիչքները ժամանակավորապես կդադարեցվեն
109Երեկ, 22:30
«Հայաստանի և Ադրբեջանի միջև փոխանակվել են չնույնականացված ԴՆԹ պրոֆիլներ»․ ԱԱԾ
94Երեկ, 22:12